営業AI権限管理で安全な自動営業を実現する方法
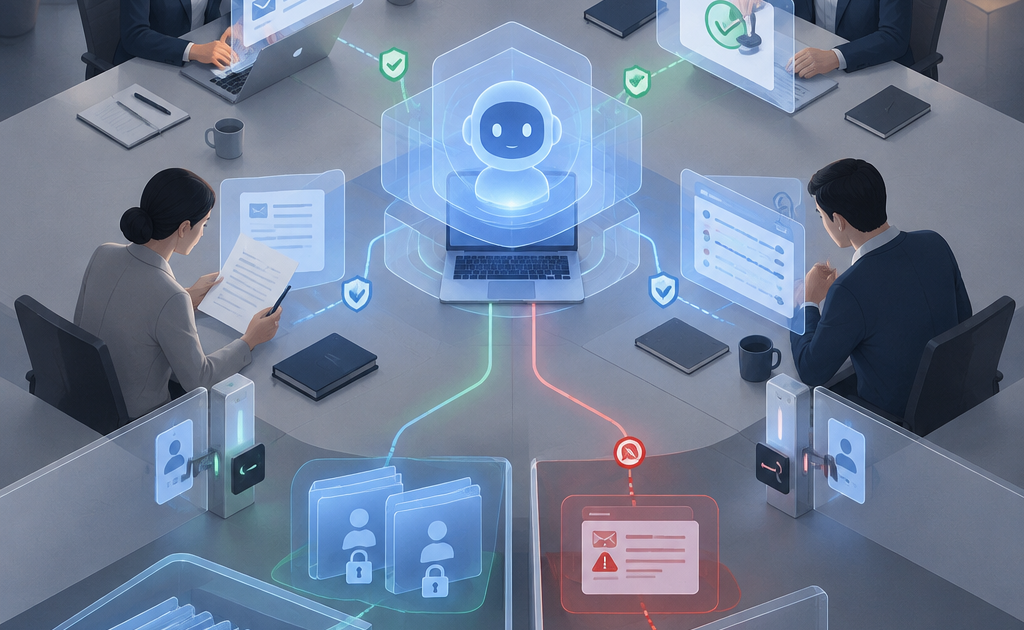
営業AI権限管理は、AIに営業作業を任せながら顧客データと営業秘密を守るための基盤です。便利だからとCRM、メール、生成AIを広く連携すると、担当外の情報閲覧や誤送信が起こりやすくなります。
営業部門では67.6%の企業がAIによる「一部代替ないし支援」を、23.7%が「新規創出」を期待しています。活用が広がるほど、誰が何を見て、AIがどこまで更新・送信できるかを明文化する必要があります。
本記事では、役割別のアクセス制御、営業AI個人情報の扱い、営業AI承認フロー、営業AI監査までを実務順に解説します。自動化の速度を落とさず、説明可能で止められる運用を目指しましょう。
営業AI権限管理は最小権限から設計する
担当者・管理者・AIの権限を分ける
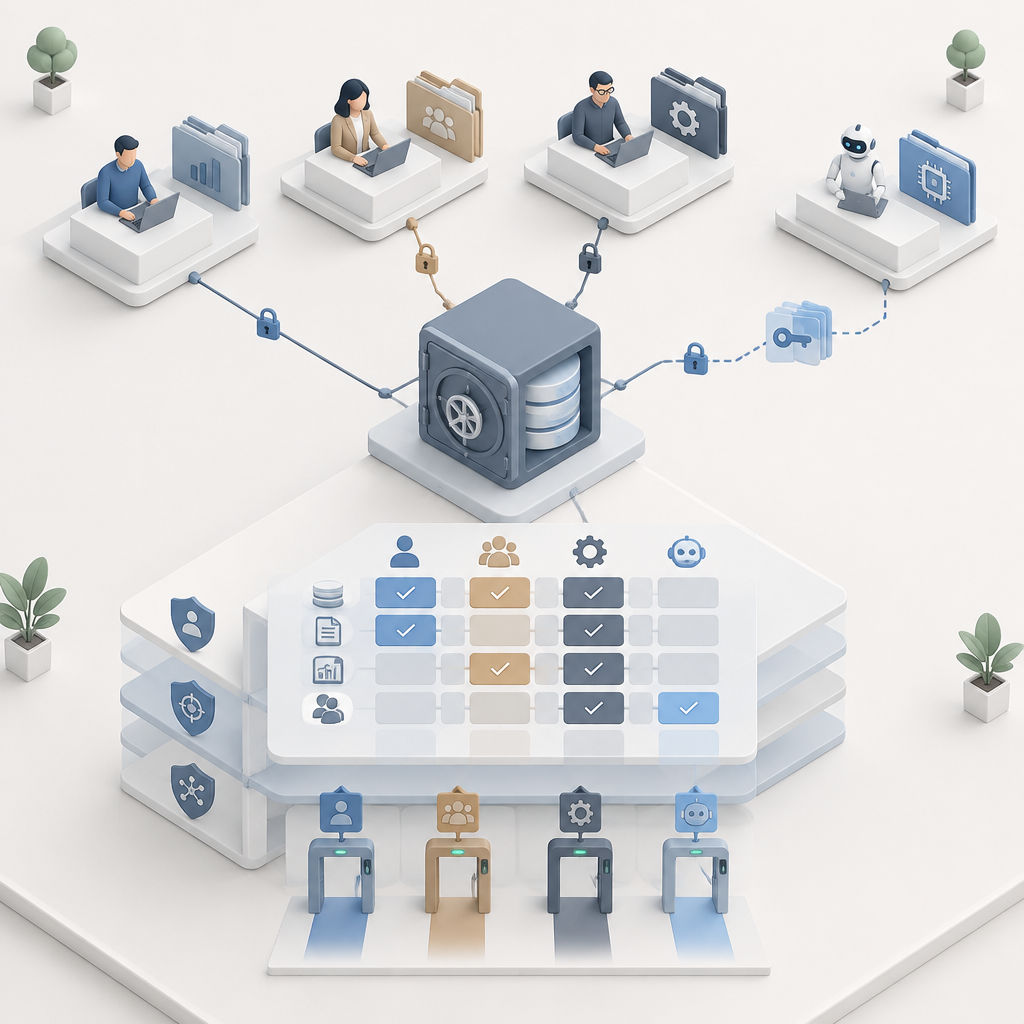
結論として、営業AI権限管理では人の役割とAIの実行権限を分離します。営業担当者には担当顧客の閲覧と下書き作成、管理者には承認と集計、情シスには設定変更だけを与え、AIには必要なAPI操作だけを許可します。
権限設計はRBAC(役割ベース)を基本にし、担当エリア、案件金額、雇用形態などを条件に加える場合はABAC(属性ベース)を併用します。公開解説への関心を示す24.3K Viewsのように、アクセス制御への注目は高く、設計意図を残すことが重要です。
| 役割 | CRM閲覧 | 外部送信 | 権限変更 |
|---|---|---|---|
| 営業担当 | 担当案件のみ | 申請後 | 不可 |
| 営業マネージャー | チーム範囲 | 承認 | 不可 |
| AIエージェント | 指定範囲 | 承認後 | 不可 |
| 情シス管理者 | 必要時のみ | 不可 | 可能 |
- 営業担当:担当案件の参照、文面の下書き、送信申請
- 営業マネージャー:チーム案件の承認、例外判断、権限レビュー
- AIエージェント:指定済みデータの読取り、下書き作成、承認後の限定実行
- 情シス・管理者:連携設定、ログ保全、アカウント停止
連携先ごとに権限継承を確認する
答えは、CRMの閲覧権限をそのまま生成AIやRAGに渡さないことです。SFA、メール、商談録音、提案書保管庫をつなぐ際は、連携単位で対象項目、同期方向、保存期間、削除連携を決めます。特にAIへの一括読取り権限は避けます。
データ移行の段階で権限を曖昧にすると、運用開始後の修正コストが増えます。CRM・SFAを移す前には、営業AI導入時のデータ移行ガイドを参照し、不要な項目や退職者アカウントを整理してから接続してください。
- APIトークンはAI用途ごとに発行し、共有しない
- 読み取り・更新・送信の権限を別々に設定する
- 顧客削除時に、検索インデックスや添付にも削除を伝播させる
個人情報と営業秘密を入力前に分類する
営業AI個人情報は必要最小限にする
営業AI個人情報の安全な扱いでは、氏名、メールアドレス、電話番号、商談メモ、録音、評価情報を同じ重要度で扱わないことが出発点です。目的達成に不要な直接識別子はマスキングし、案件分析には属性や集計値を優先します。
社員の96.4%が週3回以上AIを利用する環境では、個人の注意力だけに依存できません。営業AI個人情報を入力してよいケース、仮名化が必要なケース、入力禁止のケースを3段階で定義し、画面上の警告と研修で定着させます。
- 入力可:公開済み企業情報、匿名化した商談傾向、承認済みテンプレート
- 条件付き:顧客担当者情報、契約条件、商談議事録
- 入力禁止:要配慮個人情報、認証情報、未公開の営業秘密、全文契約書
営業AIデータ漏洩を防ぐ送信前の制御
営業AIデータ漏洩を防ぐ最も有効な方法は、入力時と出力時の両方で止めることです。機密ラベル付きの顧客情報は外部AIへの貼付を遮断し、生成されたメールは宛先、添付、差込項目を検査してから送信待ちにします。
AI営業部長のように1時間で最大10万件を扱える自動化では、1件の設定ミスが広範囲に及びます。除外リスト、重複防止、頻度キャップに加え、異常な送信量、未知ドメイン、担当外顧客へのアクセスをリアルタイムでアラート対象にしてください。
- 外部送信前に宛先ドメインと添付ファイルを照合する
- プロンプト、参照文書、生成結果を案件IDとともに記録する
- 誤入力を発見したら連携停止、ログ保全、影響範囲確認を先に行う
承認フローでAIの自律操作を統制する
営業AI承認フローはリスクで分ける
営業AI承認フローは、すべてを人手確認にするのではなく、影響度に応じて段階化するのが正解です。公開情報だけを使う初回メールの下書きは自動化し、価格提示、契約条件、既存顧客への大量送信、CRMの重要項目更新は人が承認します。
たとえば、AI営業部長は企業調査から文面作成を数秒で行い、1社ごとに最適化したメールを作成できます。一方で、送信可否まで自律化するなら、対象リスト、文面ルール、送信上限、停止権限を事前承認する営業AI承認フローが欠かせません。
- 低リスク:公開情報の要約、社内向けの文面下書き
- 中リスク:顧客名を含むメール、CRMの通常更新
- 高リスク:見積・契約、外部フォーム送信、大量配信、削除操作
営業AIコンプラと法務を運用に組み込む
営業AIコンプラは、導入時の規程作成だけで完了しません。営業、法務、情シスが月次で例外承認、禁止入力、苦情、誤送信を見直し、利用目的や委託先管理に変化があれば設定へ反映する継続業務です。
営業AI法務では、個人情報保護法上の利用目的、第三者提供、委託、国外移転に加え、秘密保持契約と著作権の確認が必要です。配信停止の要求を受けた顧客については、CRM、送信基盤、AIの参照対象から確実に除外します。
- 法務:利用目的、契約、第三者提供、知的財産を確認
- 営業責任者:送信基準、例外承認、顧客対応を管理
- 情シス:技術設定、アクセス制御、インシデント初動を担当
監査ログと定期点検で統制を持続させる
営業AI監査で確認すべき記録を残す
営業AI監査では、誰がいつ何を参照し、AIがどのデータを根拠にどの操作を提案・実行したかを追跡できる状態が必要です。ログには利用者ID、権限、プロンプト、参照文書、出力、承認者、送信結果、API実行結果を関連付けます。
営業AIガバナンスの成熟度は、事故件数だけでは測れません。未承認ツール数、過剰権限数、機密情報の入力検知数、承認漏れ、ログ確認率、停止までの時間を定例会議で確認し、改善担当と期限を決めましょう。
- 週次:大量送信、失敗送信、異常な閲覧を確認
- 月次:権限棚卸し、例外承認、未利用アカウントを確認
- 四半期:委託先・連携先・ルール・教育内容を見直す
事故時は停止・保全・通知を順番に行う
営業AIセキュリティ対策では、異常を見つけた担当者が迷わず停止できることが重要です。外部公開されたコンテンツには11.7K subscribers、Posted: 2026-10-27のような更新情報もありますが、自社では外部情報を待たず、検知から連携停止までの手順を訓練します。
事故が疑われる場合は、最初に送信や同期を止め、次にログと対象データを保全します。その後、営業責任者、情シス、法務で影響範囲と顧客対応を判断し、原因となった権限、プロンプト、連携設定を修正してから再開します。参考資料は個人情報保護委員会(https://www.ppc.go.jp/personalinfo/)、経済産業省のAIガバナンス資料(https://www.meti.go.jp/policy/it_policy/ai/ai_governance_guidelines.html)、内閣サイバーセキュリティセンター(https://www.nisc.go.jp/)を確認してください。
- 停止:APIキー無効化、送信キュー停止、該当アカウント隔離
- 保全:監査ログ、プロンプト、出力、送信先、設定変更履歴を保存
- 再発防止:権限縮小、検知ルール追加、承認条件と教育を更新
まとめ
営業AI権限管理の要点は、AIを便利な一利用者として扱い、必要なデータと操作だけを段階的に許可することです。個人情報の分類、承認、人による停止権限、監査ログを一体で設計すれば、営業の自動化と信頼性を両立できます。
要点
- 権限は担当者・管理者・AI・情シスで分け、最小権限を徹底する
- 個人情報と営業秘密は入力前に分類し、マスキングと送信制御を行う
- 高リスク操作には営業AI承認フローを設け、ログで追跡可能にする
- 定期監査と事故対応訓練で営業AIガバナンスを継続的に改善する
まずは、現在利用しているAI、CRM、メール連携を一覧化し、「誰が閲覧・更新・送信できるか」を確認してください。過剰な権限を1つ解消することが、安全で再現性の高い営業AI運用への第一歩になります。
よくある質問
Q1. 営業AI権限管理で最初に設定すべき項目は何ですか?
CRMの閲覧範囲、AIによる更新可否、外部送信の承認要否、管理者権限、監査ログの保管先を優先して設定します。特にAIへ包括的な管理者権限を与えないことが重要です。
Q2. 営業AIに顧客の氏名やメールアドレスを入力してもよいですか?
利用目的、契約条件、ツールのデータ利用設定を確認したうえで、必要最小限に限定します。分析や文面作成で代替できる場合は、匿名化・仮名化・マスキングした情報を利用してください。
Q3. AIが営業メールを自動送信しても問題ありませんか?
送信対象、頻度、文面、停止条件を事前に承認し、配信停止対象と重複送信を確実に除外できる場合に限ります。価格、契約、センシティブな案件は人による承認を必須にしましょう。
Q4. 営業AI監査はどのくらいの頻度で行うべきですか?
異常な送信やアクセスは週次、権限棚卸しと例外承認は月次、委託先・規程・教育の見直しは四半期ごとを目安にします。事故や組織変更があれば臨時で実施します。
Q5. 営業AIで情報漏洩が疑われたときの初動は?
送信・同期・API連携を直ちに停止し、対象アカウントを隔離します。その後に監査ログと設定履歴を保全し、情シス、法務、営業責任者で影響範囲と顧客対応を判断してください。
 一覧へ戻る