営業AIセキュリティ対策で守る顧客データ
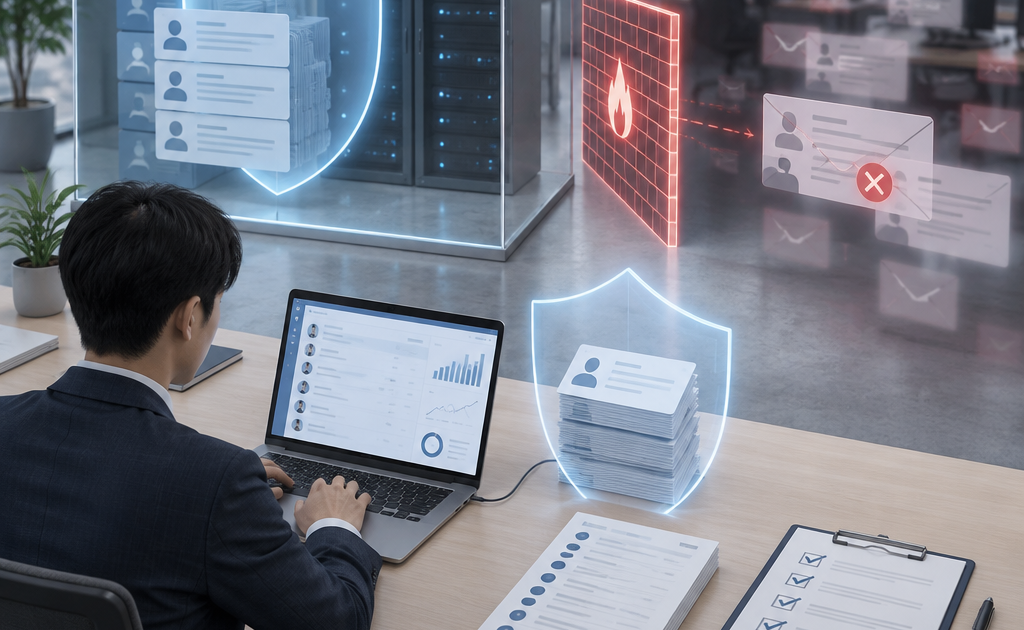
営業AIセキュリティ対策は、営業活動を速くするためではなく、顧客との信頼を失わずに速くするための基盤です。メール生成、商談要約、リード評価を自動化するほど、入力データと出力内容の管理責任は重くなります。
特に顧客名、担当者の連絡先、商談録音、価格条件、提案書は、漏えい・誤利用・誤送信の影響が大きい情報です。便利なAIを個人判断で使うシャドーAIを防ぎ、利用範囲と承認者を先に決めることが重要になります。
本記事では、営業工程ごとの入力ルール、営業AI個人情報の扱い、AI営業CRM連携の権限設計、営業AI監査の指標を解説します。技術対策と営業AIガバナンスを一体で整え、現場が迷わず安全に使える状態を目指しましょう。
営業AIセキュリティ対策は業務別の入力制限から始める
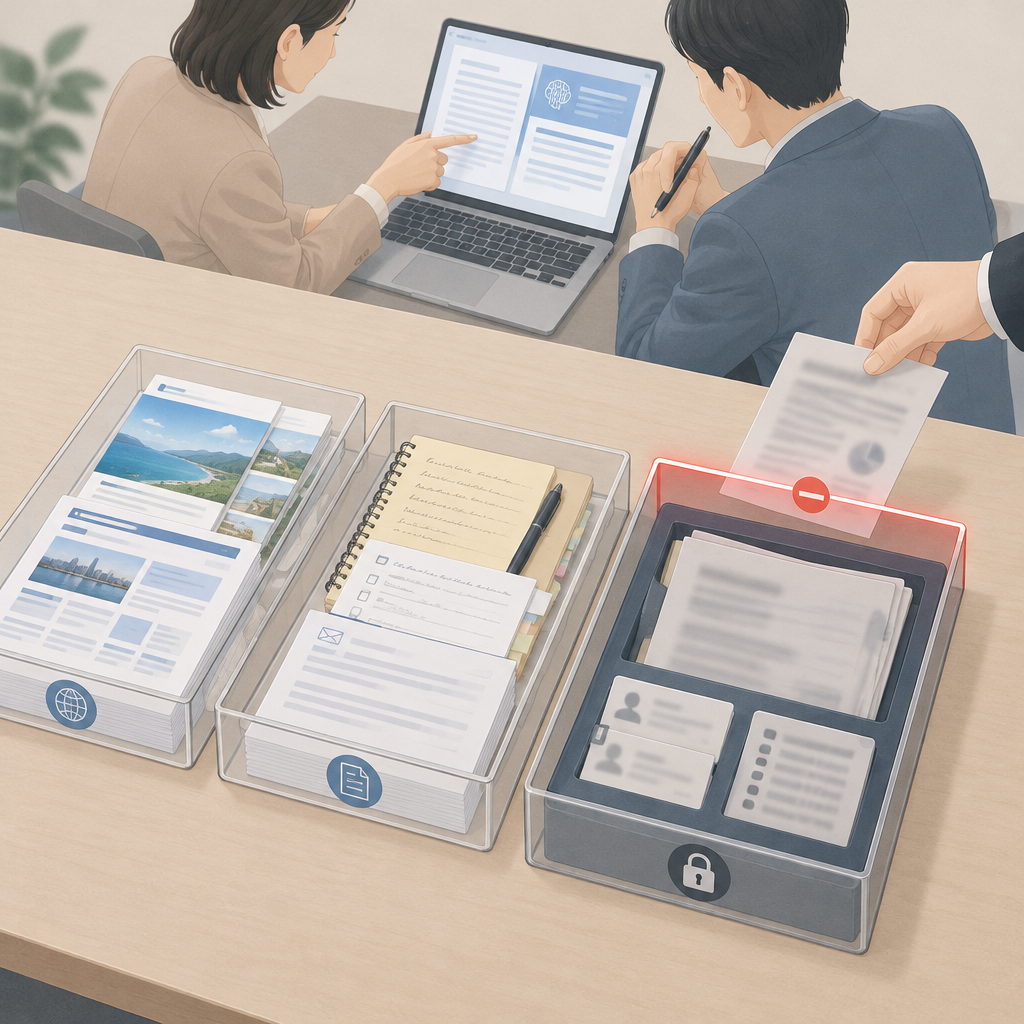
最初に守るべき情報を分類する
結論として、AIへ渡す情報は「公開情報」「社内限定」「個人情報・営業秘密」に分け、最後の区分は原則として入力禁止にします。企業サイトや公開IRの要約と、未公開の見積額、契約条件、商談メモを同じ感覚で扱わないことが営業ai リスクを減らす出発点です。
メール作成では顧客名を伏せた変数に置き換え、商談要約では電話番号や健康情報などをマスキングします。録音BOTを使う場合は参加者へ事前通知し、拒否時には手入力の議事録へ切り替えるルールを用意してください。
- 公開情報でも出典と取得時点を記録する
- 未契約の見積・原価・認証情報は入力しない
- 録音データには保存期限と削除担当者を設定する
生成結果は必ず人が確定する
結論として、AIの文章をそのまま送信・登録しないことが重要です。ハルシネーションによる誤った導入実績、価格、法令説明は、営業の信用だけでなく契約交渉にも損害を与えます。担当者と上長が用途に応じて確認する二段階レビューを設けましょう。
たとえば提案メールは、宛先、事実関係、比較表現、添付資料、配信停止導線を確認します。安全な指示文の作り方は、営業AIプロンプト集の実務テンプレートも参照し、機密情報を含めない入力例としてチームで標準化すると効果的です。
- 送信・CRM更新・案件変更には人の承認を置く
- 生成物の根拠URLと確認者を履歴に残す
- 著作権・商標を含む表現は法務確認へ回す
営業ai セキュリティは技術設定と権限分離で強化する
暗号化と認証を契約前に確認する
結論として、営業ai セキュリティでは、保存時(AES-256)および転送時(TLS 1.2+)の暗号化を確認し、多要素認証を必須化します。さらに、入力データがモデル学習に使われるか、保存先リージョン、保持期間、再委託先、削除証跡を契約前に文書で確認してください。
攻撃は外部だけの問題ではありません。外部からの攻撃が約95%を占めるという報告がある一方、権限の与え過ぎや共有アカウントは内部起点の事故を招きます。営業担当、管理者、監査者の権限を分け、退職・異動時には即日で権限を無効化します。
- SSOと多要素認証を有効化する
- APIキーを個人の表計算ファイルに保存しない
- 管理者操作とデータ出力のログを保全する
AIエージェントには承認ゲートを置く
結論として、自律的にメール送信やCRM更新を行うAIには、対象件数・送信頻度・更新項目ごとの上限を設定します。攻撃作業の大半をAIが実行する割合が80〜90%ともされるため、プロンプトインジェクションで想定外の操作をさせない防御が欠かせません。
実務では、テスト環境で悪意ある指示を含む商談メモや添付文書を投入し、AIが権限外の情報を取得しないか検証します。異常な大量送信、深夜の権限変更、API呼び出し増加を検知したら、自動停止と管理者通知へつなげましょう。
- 本番前に権限昇格と誤送信のテストをする
- メール送信は宛先数と頻度に上限を設ける
- 停止・差し戻し・復旧の責任者を明確にする
営業AI個人情報をCRM連携で最小化する
AI営業CRM連携は必要最小限の項目だけ渡す
結論として、AI営業CRM連携では、目的に不要な項目を同期しないデータ最小化が原則です。メール文面の下書きに住所、生年月日、詳細な商談録音まで必要とは限りません。連携項目、利用目的、保存期間、削除方法をデータフロー図で可視化しましょう。
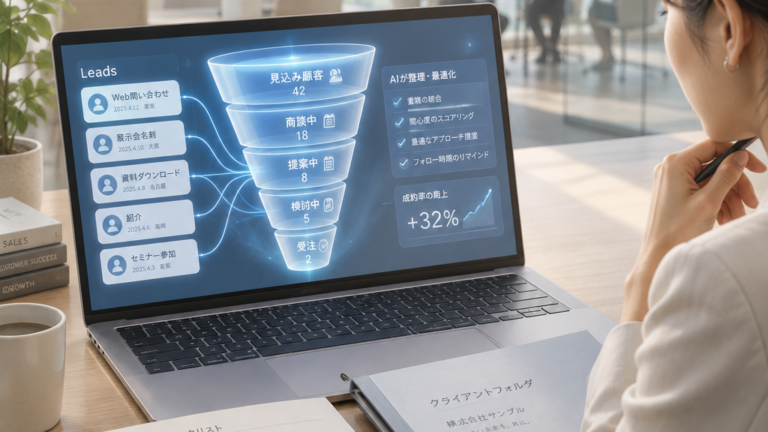
営業AI個人情報を扱うリードスコアリングでは、目標を「半年後までに、AIのスコアリングによって商談化率を15%向上させる」のように明文化します。ただし、成果だけを追って属性による不公平な判定を見逃さないよう、人が低評価理由を再確認できる仕組みが必要です。
- CRMからAIへ渡す項目を用途単位で承認する
- 連携APIは読み取り権限から開始する
- 本人請求に備えて削除対象を追跡できるようにする
同意・削除・誤送信に対応できる状態を作る
結論として、商談録音や要約を行う前には、利用目的と保存先を参加者に伝え、拒否時の代替手段を提示します。営業AI個人情報の扱いでは、委託先や海外クラウドを含むデータ経路を把握し、開示・訂正・利用停止の依頼に応じられることが信頼の前提です。
個人情報の安全管理は、0.4%や約67.6%、72%といった単独の数値だけで安全性を判断できるものではありません。漏えい時は連携停止、対象ログの保全、影響範囲の特定、社内報告、顧客対応を順に実施し、憶測で説明しない運用を徹底します。
- 録音前に通知し、拒否時の代替手段を準備する
- 削除依頼の受付窓口と対応期限を決める
- 事故時はAI連携を止め、ログを改変せず保全する
営業AIガバナンスと営業AI監査で安全性を継続する
利用ルールを現場が守れる形にする
結論として、営業AIガバナンスは禁止事項を並べるだけでなく、営業担当者が判断できる業務ルールに落とし込む必要があります。利用可能なツール、入力禁止情報、承認が必要な操作、相談窓口、違反時の報告先を1枚の運用基準にまとめてください。
営業AI倫理では、顧客の弱みやセンシティブな属性を不当に利用しないこと、AI利用を隠して誤認を招かないことが重要です。リード評価の根拠を説明できない案件は人が見直し、機械の判断を最終決定にしない姿勢を組織で共有します。
- 営業・法務・情報システムで利用基準を共同策定する
- 新機能は本番投入前に小規模テストを行う
- 教育では誤送信と不適切入力の具体例を扱う
監査指標で改善を回し続ける
結論として、営業AI監査は年1回の形式的な確認ではなく、月次でログと指標を点検する運用が有効です。禁止情報の入力検知率、出力レビュー率、権限変更の承認率、削除完了率、インシデント対応時間を追い、例外を放置しない仕組みにします。
安全性への投資は事業成果と対立しません。適切な開発・検証の取り組みでは、新機能開発のスピードが40%向上、サービスリリース後の不具合発生率を8 0 % 削減、従来と比較して50%のコスト削減という効果も示されています。無料検証時の確認点は、営業AIツール無料版の選び方で整理してから比較しましょう。
- 月次で監査ログと例外処理を確認する
- 監査結果を設定変更と教育内容へ反映する
- ベンダーの障害通知と脆弱性情報を定期確認する
まとめ
営業AIセキュリティ対策の要点は、入力データを減らし、権限を分け、AIの出力と操作を人が確定し、ログで継続的に見直すことです。営業の速度を上げるほど、顧客情報とブランドを守る運用設計が競争力になります。
要点
- 営業工程ごとに入力可能・禁止情報を定義する
- AI営業CRM連携は最小権限と最小データで始める
- 営業AI監査ではログ、レビュー率、削除完了率を継続確認する
- 営業AI倫理を含め、人間が最終責任を持つ
まずは自社で利用中のAI、CRM連携、共有APIキーを棚卸しし、入力禁止情報と承認ゲートを決めましょう。小さな検証から始め、営業・法務・情報システムが同じルールで運用できる状態へ段階的に進めてください。
よくある質問
Q1. 営業AIに顧客名や商談メモを入力してもよいですか?
利用目的、契約条件、保存期間を確認したうえで、必要最小限に限定してください。未公開の価格、契約条件、認証情報、センシティブ情報は原則として入力せず、匿名化・マスキングを優先します。
Q2. AI営業CRM連携で最初に確認することは何ですか?
連携する項目、API権限、保存先、保持期間、学習利用の有無、削除証跡、再委託先を確認します。本番では読み取り権限と限定した項目から始め、ログを確認しながら範囲を広げます。
Q3. 営業AI監査では何を測定すべきですか?
禁止情報の入力検知、出力レビュー、権限変更の承認、削除完了、異常操作の検知、インシデント対応時間を定期確認します。数値の悪化だけでなく、例外処理が繰り返されていないかも確認します。
Q4. 営業AIの生成メールは自動送信してよいですか?
初期段階では人による承認を必須にしてください。宛先、事実関係、表現、添付、配信停止導線を確認し、送信件数と頻度にも上限を設定すると誤送信や過剰送信を防げます。
Q5. 参考資料はどこで確認できますか?
AI事業者ガイドラインは経済産業省、AIリスク管理の考え方はNIST、情報セキュリティの脅威動向はIPA、個人情報の取扱いは個人情報保護委員会の公式情報を確認してください。
 一覧へ戻る